Un mot de passe, même long et complexe, peut être volé, deviné ou intercepté lors d’une fuite de données. Les attaquants n’ont pas besoin de compétences techniques avancées : ils récupèrent des listes d’identifiants sur des forums, puis les testent en masse sur d’autres services. Si vous utilisez le même mot de passe partout, un seul site piraté suffit à exposer tous vos comptes. La double authentification (2FA) ajoute une barrière que le voleur de mot de passe ne peut pas franchir.
Comment fonctionne la double authentification au quotidien
Après avoir saisi votre identifiant et votre mot de passe, le service vous demande une deuxième preuve. Cette preuve peut être un code temporaire reçu par SMS, un code généré par une application sur votre smartphone, une notification à valider sur un appareil de confiance, ou encore une clé physique que vous branchez en USB. Ce second facteur est quelque chose que vous possédez physiquement, et non quelque chose que vous connaissez. Même si quelqu’un découvre votre mot de passe, il ne pourra pas se connecter sans ce deuxième élément.
La demande de vérification n’a pas lieu à chaque connexion. Elle se déclenche surtout quand un appareil inconnu tente d’accéder à votre compte, ou après un certain temps sans connexion. Vous seul pouvez autoriser un nouvel équipement à entrer.
Les différentes méthodes de double authentification
Toutes les méthodes ne se valent pas en termes de sécurité et de confort. Voici les principales options disponibles aujourd’hui.
Code par SMS ou par email
Le service envoie un code à usage unique sur votre téléphone ou votre boîte mail. C’est la méthode la plus simple à configurer, mais aussi la moins sécurisée. Un attaquant peut intercepter les SMS via une attaque de type SIM swapping (piratage de votre ligne téléphonique) ou accéder à votre messagerie si elle est mal protégée. Microsoft a d’ailleurs commencé à supprimer progressivement les SMS comme méthode d’authentification pour ses comptes personnels, jugeant cette option trop vulnérable.
Application d’authentification
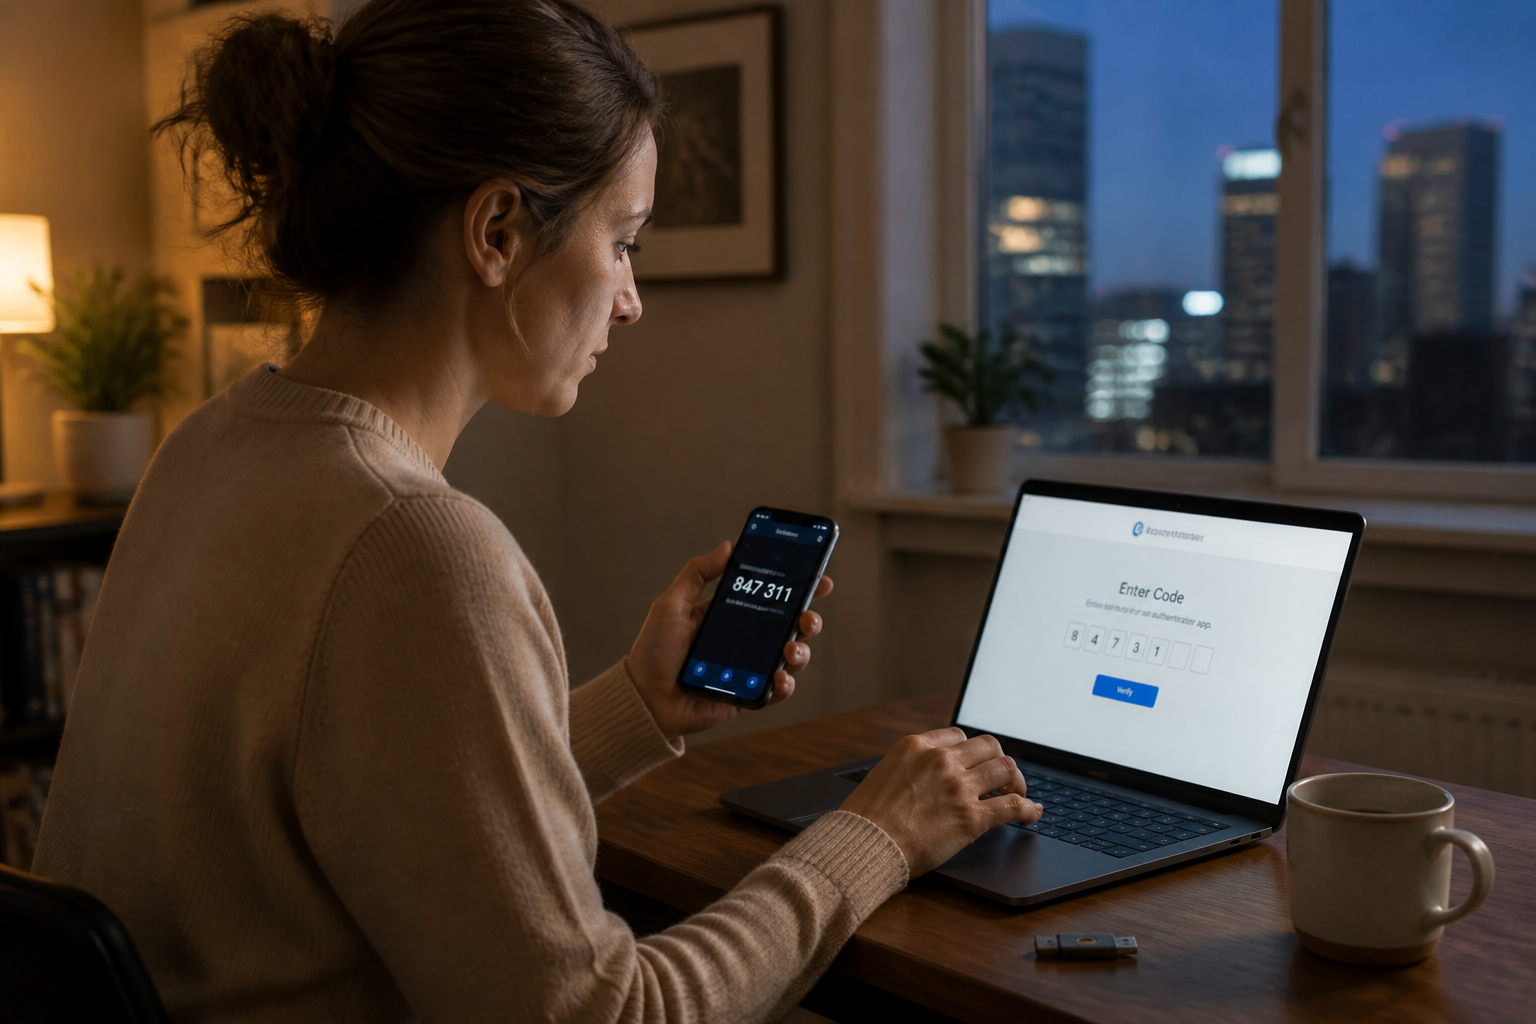
Vous installez une application dédiée sur votre smartphone (Google Authenticator, Microsoft Authenticator, Aegis, Authy…). Elle génère un code à six chiffres qui change toutes les 30 secondes. Ce code est synchronisé avec le service sans passer par le réseau téléphonique. C’est la méthode recommandée par la plupart des experts : elle est gratuite, fiable et fonctionne hors ligne. Lors de la configuration, vous scannez un code QR avec votre téléphone pour associer l’application à votre compte.
Notification push
Au lieu de saisir un code, vous recevez une notification sur votre smartphone vous demandant d’approuver ou de refuser la connexion. C’est plus rapide qu’un code à recopier, mais cela suppose que votre téléphone soit connecté à Internet. Certaines applications, comme Microsoft Authenticator, proposent cette option.
Clé de sécurité physique
Il s’agit d’un petit périphérique USB ou NFC (YubiKey, Google Titan Key…) que vous branchez ou approchez de votre appareil pour valider la connexion. Cette méthode est considérée comme la plus sûre car elle résiste au phishing : même si vous entrez votre mot de passe sur un faux site, la clé ne répondra pas au bon domaine. Elle coûte entre 20 et 50 euros, mais ne nécessite ni batterie ni connexion réseau.
Donnée biométrique
Empreinte digitale, reconnaissance faciale ou scan de l’iris. Cette méthode est souvent utilisée comme deuxième facteur sur les smartphones, mais elle sert rarement seule pour sécuriser un compte en ligne. Elle est surtout pratique pour déverrouiller l’application d’authentification ou valider une notification push.
Comment choisir la méthode qui vous convient
Le choix dépend de votre usage et du niveau de risque que vous acceptez. Voici une comparaison pour vous aider.
| Méthode | Niveau de sécurité | Confort d’usage | Coût |
|---|---|---|---|
| SMS ou email | Faible | Très simple | Gratuit |
| Application d’authentification | Élevé | Code à recopier | Gratuit |
| Notification push | Élevé | Rapide, un clic | Gratuit |
| Clé de sécurité physique | Très élevé | Nécessite un objet | 20 à 50 € |
| Biométrie | Moyen à élevé | Très rapide | Souvent intégré |
Si vous voulez une solution simple et gratuite, installez une application d’authentification. Pour les comptes sensibles (banque, email principal, cloud professionnel), une clé physique est un investissement rentable. Évitez les SMS dès que possible, surtout si votre opérateur téléphonique est connu pour sa faible protection contre le piratage de ligne.
Les erreurs à éviter après l’activation
Activer la double authentification ne suffit pas : il faut aussi anticiper les pépins.
- Ne pas noter les codes de secours. Lors de la configuration, le service vous fournit une liste de codes à usage unique à utiliser si vous perdez l’accès à votre téléphone. Conservez-les dans un endroit sûr, pas dans votre boîte mail.
- N’avoir qu’une seule méthode de contact. Si vous perdez votre téléphone et que vous n’avez qu’un numéro de téléphone enregistré, vous risquez de ne plus pouvoir vous connecter. Microsoft recommande d’avoir au moins trois informations de sécurité (une adresse email de secours, un numéro, une application).
- Utiliser le même téléphone pour tout. Si votre smartphone est votre seul facteur et qu’il est volé, vous perdez l’accès à tous vos comptes en même temps. Une clé physique ou une deuxième application sur une tablette peut servir de sauvegarde.
- Oublier que la double authentification ne protège pas de tout. Elle bloque l’accès à votre compte, mais ne vous défend pas contre une attaque ciblée sur votre boîte mail de récupération. Si l’attaquant réinitialise votre mot de passe via votre email, il peut contourner la 2FA. Protégez aussi votre adresse email principale.
Un conseil concret avant d’activer la 2FA
Avant d’activer la double authentification sur un service, prenez cinq minutes pour vérifier les options de récupération proposées. Certains sites exigent un numéro de téléphone, d’autres autorisent une application uniquement. Si le service ne propose aucun moyen de secours en cas de perte de votre facteur, réfléchissez à deux fois avant de l’activer. Vous risquez de vous enfermer hors de votre propre compte. Dans ce cas, commencez par un service qui offre des codes de secours ou plusieurs méthodes, comme votre compte Google ou Microsoft. Une fois que vous maîtrisez le processus, étendez la 2FA à vos autres comptes sensibles : messagerie, réseaux sociaux, banque, cloud. C’est la seule mesure qui rend vraiment inefficace une fuite de mot de passe.