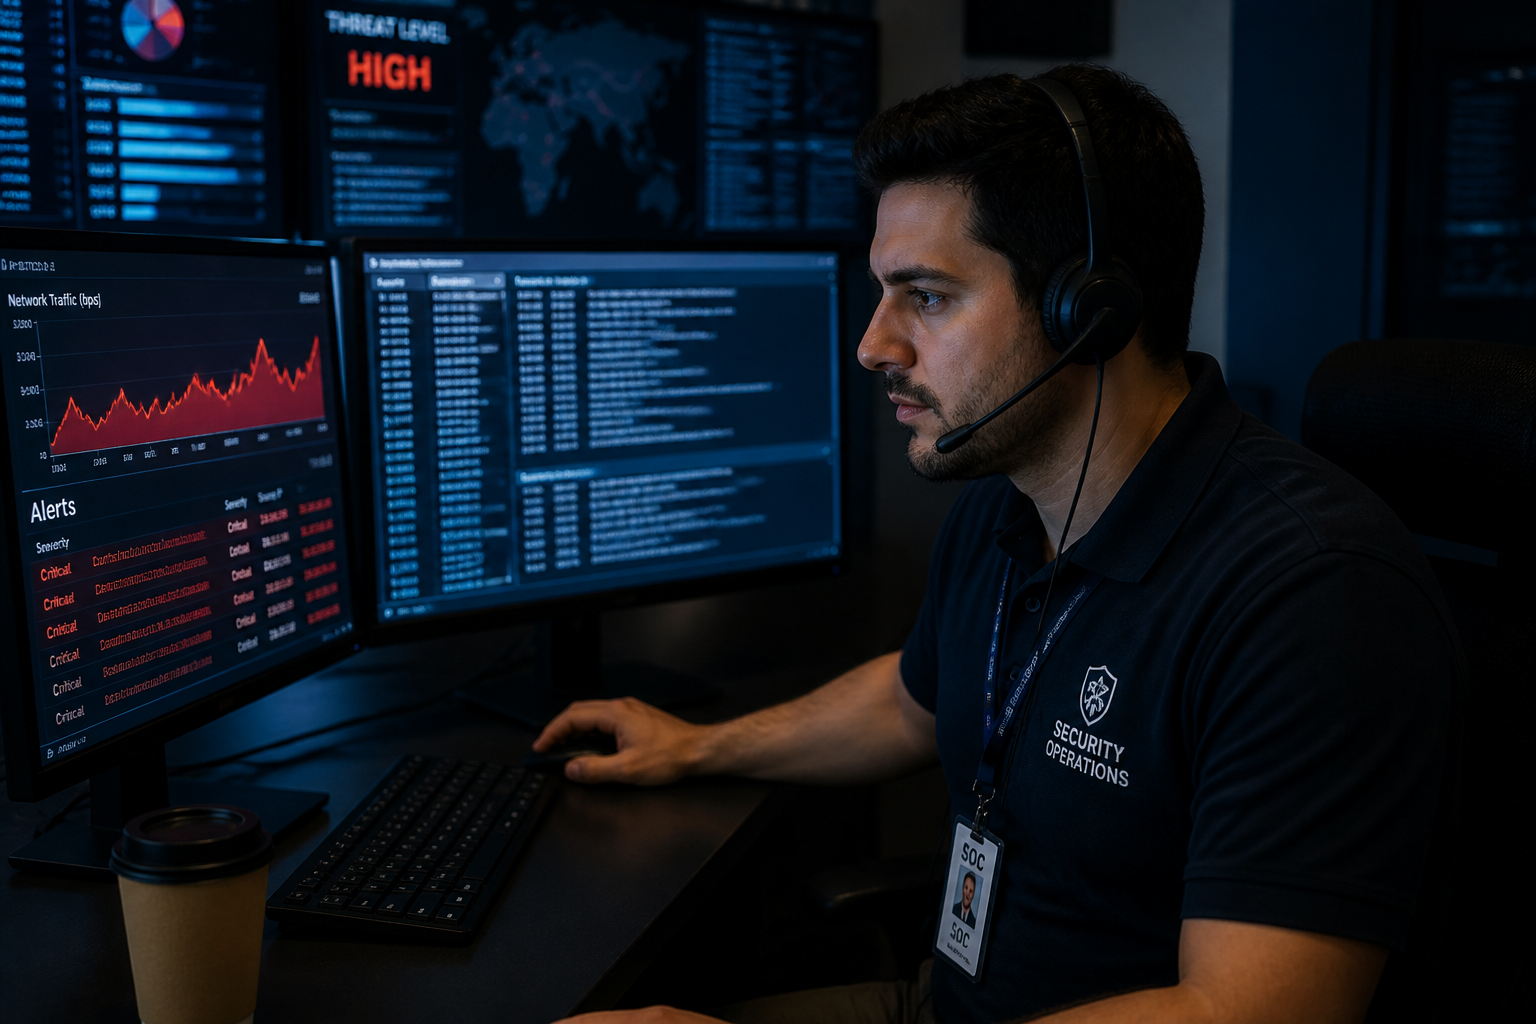
Quand une entreprise se fait pirater, c’est souvent l’analyste SOC qui donne l’alerte. Posté dans un centre opérationnel de sécurité, il scrute en continu les flux réseau, les logs de serveurs et les alertes des pare-feu. Son job : repérer une intrusion avant qu’elle ne paralyse le système. Le métier recrute massivement, mais tout le monde ne tient pas le rythme. Voici ce qu’il faut savoir pour y entrer, combien ça paie et comment évoluer.
Qu’est-ce qu’un SOC et quel est le rôle de l’analyste ?
Le SOC (Security Operations Center) est la cellule qui centralise la surveillance du système d’information. Elle collecte les événements de sécurité via des outils comme les SIEM (Splunk, QRadar), les IDS/IPS et les solutions EDR. L’analyste SOC est l’humain derrière ces machines : il reçoit les alertes, les trie et décide de la conduite à tenir.
Son quotidien alterne entre des phases de veille et des pics de crise. Il examine un pic de connexions anormales sur un serveur, vérifie si une alerte antivirus est un faux positif ou une vraie infection, documente chaque incident et escalade les cas graves vers les équipes N2 ou N3. Il suit aussi les bulletins de l’ANSSI et les nouvelles vulnérabilités (CVE) pour anticiper les attaques.
« Nous devons surveiller, analyser des données et des comportements que nous remontent les solutions techniques. Qualifier les incidents détectés, traiter les demandes des clients et apporter des réponses adaptées en fonction de la criticité. » — Quentin Mell, Analyste SOC
Les trois niveaux du SOC : du tri à la gestion de crise
Le métier s’organise en général sur trois niveaux hiérarchiques. Chacun correspond à un degré d’autonomie et de responsabilité différent.
| Niveau | Rôle principal | Profil type |
|---|---|---|
| N1 (opérateur) | Trier les alertes, écarter les faux positifs, escalader les cas suspects | Débutant ou reconverti |
| N2 (analyste confirmé) | Mener l’investigation approfondie, faire de la threat intelligence | 2 à 3 ans d’expérience |
| N3 (senior) | Piloter la gestion de crise, affiner les règles de détection, encadrer l’équipe | 5 ans et plus |
Le passage du N1 au N2 prend généralement deux à trois ans. Certains analystes restent toute leur carrière en N2, d’autres évoluent vers le management ou l’architecture de sécurité.
Quelles compétences techniques et humaines pour tenir le poste ?
Le socle technique est exigeant. Un bon analyste SOC maîtrise :
- les systèmes d’exploitation Windows et Linux (administration, logs, durcissement) ;
- les protocoles réseau (TCP/IP, DNS, HTTP) et les équipements de sécurité (pare-feu, VPN) ;
- les outils SIEM (Splunk, QRadar ou Elastic) pour corréler les événements ;
- les solutions IDS/IPS et EDR (comme CrowdStrike ou SentinelOne).
Mais la technique ne fait pas tout. Un analyste SOC doit garder son calme quand une alerte critique tombe à 3 heures du matin. Il lui faut aussi une bonne dose de rigueur pour documenter chaque action sans rien oublier. L’esprit d’analyse est crucial : entre un trafic anodin et une exfiltration de données, la différence tient parfois à un détail.
Quelle formation pour devenir analyste SOC ?
L’accès au métier se fait généralement entre bac+3 et bac+5. Les recruteurs regardent surtout la spécialisation cybersécurité plutôt que le nom de l’école. Plusieurs voies existent :
- BTS SIO option SISR suivi d’une licence professionnelle cybersécurité ;
- Bachelor ou Master spécialisé en cybersécurité, réseaux ou systèmes d’information ;
- Diplôme d’ingénieur avec une dominante sécurité.
Les certifications professionnelles renforcent un profil, surtout en reconversion. CompTIA Security+ et BTL1 (Blue Team Level 1) sont les plus citées pour débuter. Le CEH (Certified Ethical Hacker) et le CISSP viennent ensuite pour les profils plus avancés.
Pour ceux qui veulent acquérir les bases du métier, une formation comme les fondamentaux de la sécurité des systèmes et réseaux peut constituer une première étape concrète avant de viser un poste en SOC.
Salaire d’un analyste SOC : du junior au senior
La rémunération varie selon le niveau d’expérience et la localisation. En Île-de-France, les fourchettes sont les suivantes :
- Analyste N1 junior : 40 000 à 48 000 € bruts par an ;
- Analyste N2 confirmé : 50 000 à 65 000 € bruts ;
- Analyste N3 senior : 65 000 à 80 000 € bruts.
En province, une décote de 10 à 15 % s’applique généralement. Ces montants placent l’analyste SOC parmi les métiers de la cybersécurité les mieux rémunérés en début de carrière, juste derrière les architectes et les RSSI.
Attention : les données salariales restent récentes et les écarts peuvent être importants selon la taille de l’entreprise et le secteur (banque, défense, ESN).
Les erreurs à éviter quand on postule en SOC
Le métier attire beaucoup de candidats, mais certains profils passent à côté du recrutement. Voici les pièges les plus fréquents :
- Négliger les bases réseau : un analyste qui ne sait pas lire une trace TCP ou interpréter un log de pare-feu ne tiendra pas une semaine.
- Sous-estimer le stress : le travail en horaires décalés et la pression des incidents réels ne conviennent pas à tout le monde.
- Oublier la veille : les attaquants innovent sans cesse. Un analyste qui ne suit pas les CVE et le framework MITRE ATT&CK se retrouve vite dépassé.
- Brûler les étapes : vouloir passer N2 au bout d’un an sans maîtriser le tri des alertes est une erreur classique.
Évolutions possibles : vers quels postes après le SOC ?
Un analyste SOC ne reste pas forcément en salle des opérations toute sa carrière. Avec quelques années d’expérience, plusieurs portes s’ouvrent :
- Responsable SOC : encadrer une équipe d’analystes et superviser la stratégie de détection ;
- Consultant en cybersécurité : conseiller les entreprises sur leurs pratiques de sécurité et leurs architectures ;
- Architecte sécurité : concevoir les systèmes de défense plutôt que les opérer au quotidien ;
- RSSI : prendre la direction de la sécurité d’une organisation.
La mobilité est très bonne, surtout pour les profils avec une certification reconnue et une expérience en gestion d’incidents réels.
Pour qui ce métier est-il vraiment fait ?
L’analyste SOC n’est pas un poste pour ceux qui veulent faire de la cybersécurité « théorique » ou qui rêvent de pentest tous les jours. C’est un métier d’opérateur, parfois répétitif, souvent sous pression, où la rigueur et le sang-froid comptent autant que la technique. Si vous aimez résoudre des puzzles, garder l’œil ouvert et apprendre en continu, c’est une porte d’entrée solide dans la sécurité informatique. Si vous cherchez un rythme tranquille ou des missions 100 % créatives, passez votre chemin.