Un message inattendu s'affiche dans votre boîte de réception. L'objet annonce une urgence : "Votre compte va être suspendu", "Facture impayée", "Colis bloqué". L'expéditeur semble être votre banque, un opérateur téléphonique ou un service public. Pourtant, quelque chose claque. Avant de cliquer, il faut savoir lire entre les lignes. Le phishing, ou hameçonnage, est une technique frauduleuse qui consiste à se faire passer pour un organisme connu afin de vous voler des données personnelles, des mots de passe ou des coordonnées bancaires. Les cybercriminels améliorent leurs méthodes chaque jour, mais certains signes d'alerte restent repérables.
Quels indices trahissent un expéditeur frauduleux ?
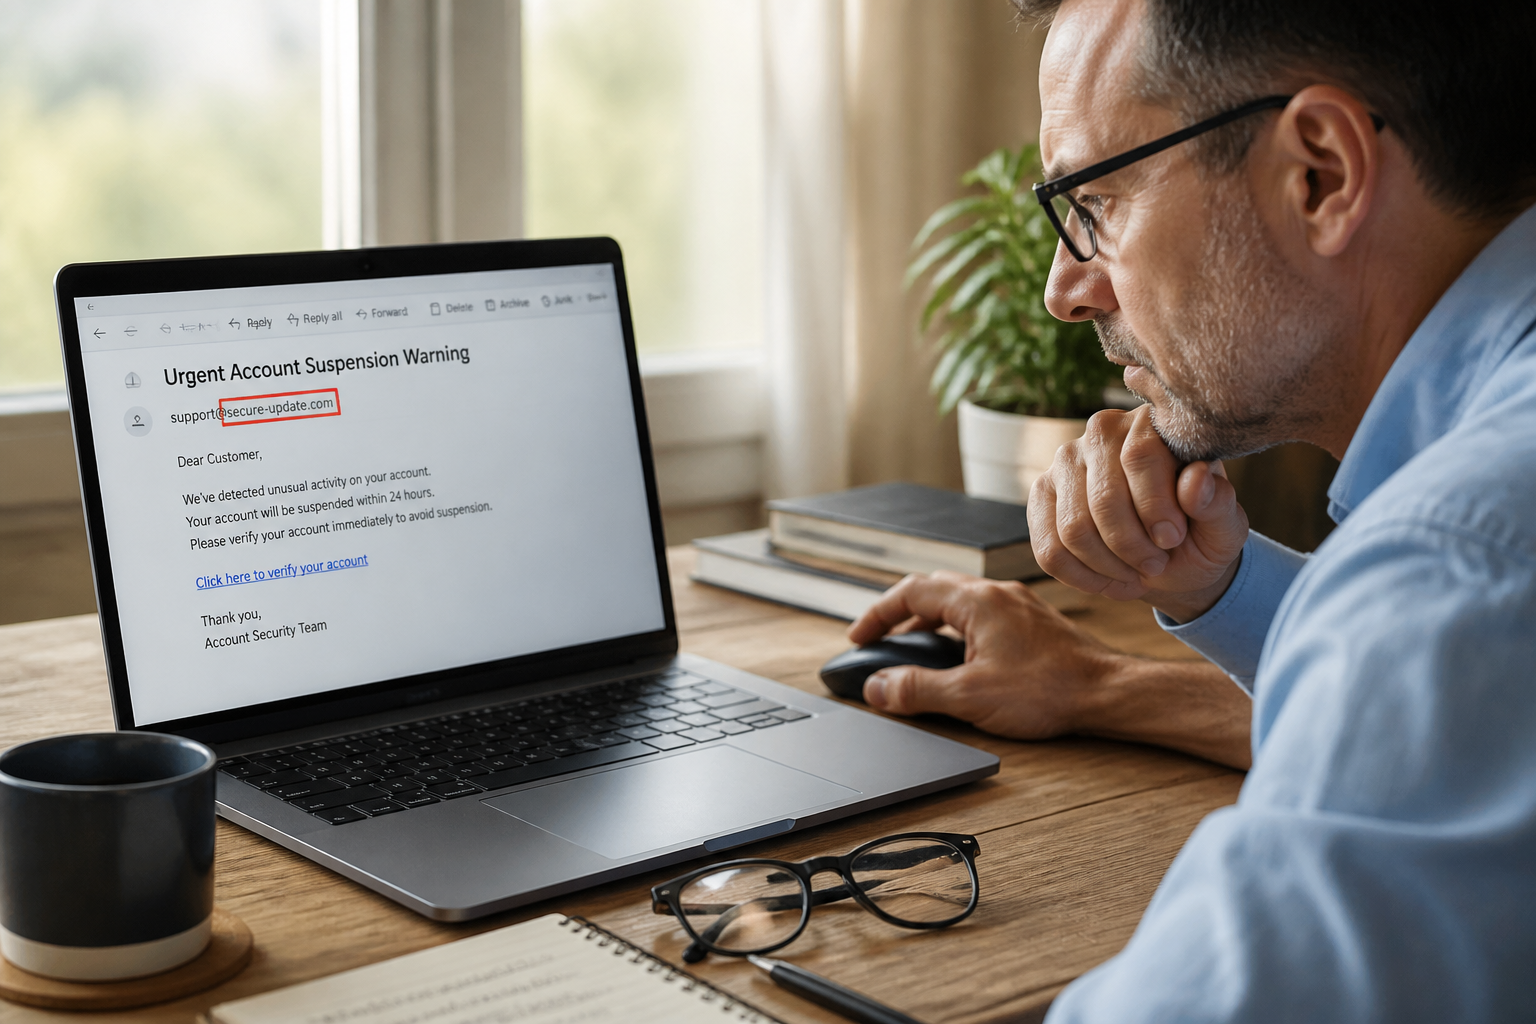
Le premier réflexe : ne pas se fier au nom d'affichage. Un pirate peut écrire "Service client Microsoft" dans l'en-tête, alors que l'adresse réelle est support-ms-837@gmail.com ou security@micros0ft-update.biz. Le seul indicateur fiable est l'adresse email complète, pas le nom qui s'affiche. Passez la souris sur l'expéditeur ou cliquez sur son nom pour faire apparaître l'adresse brute. Un service légitime utilise toujours son propre nom de domaine (@ameli.fr, @impots.gouv.fr, @orange.com). Méfiez-vous des domaines qui imitent l'original avec une faute : impots.gouvv.fr, caf-infos.org au lieu de caf.fr.
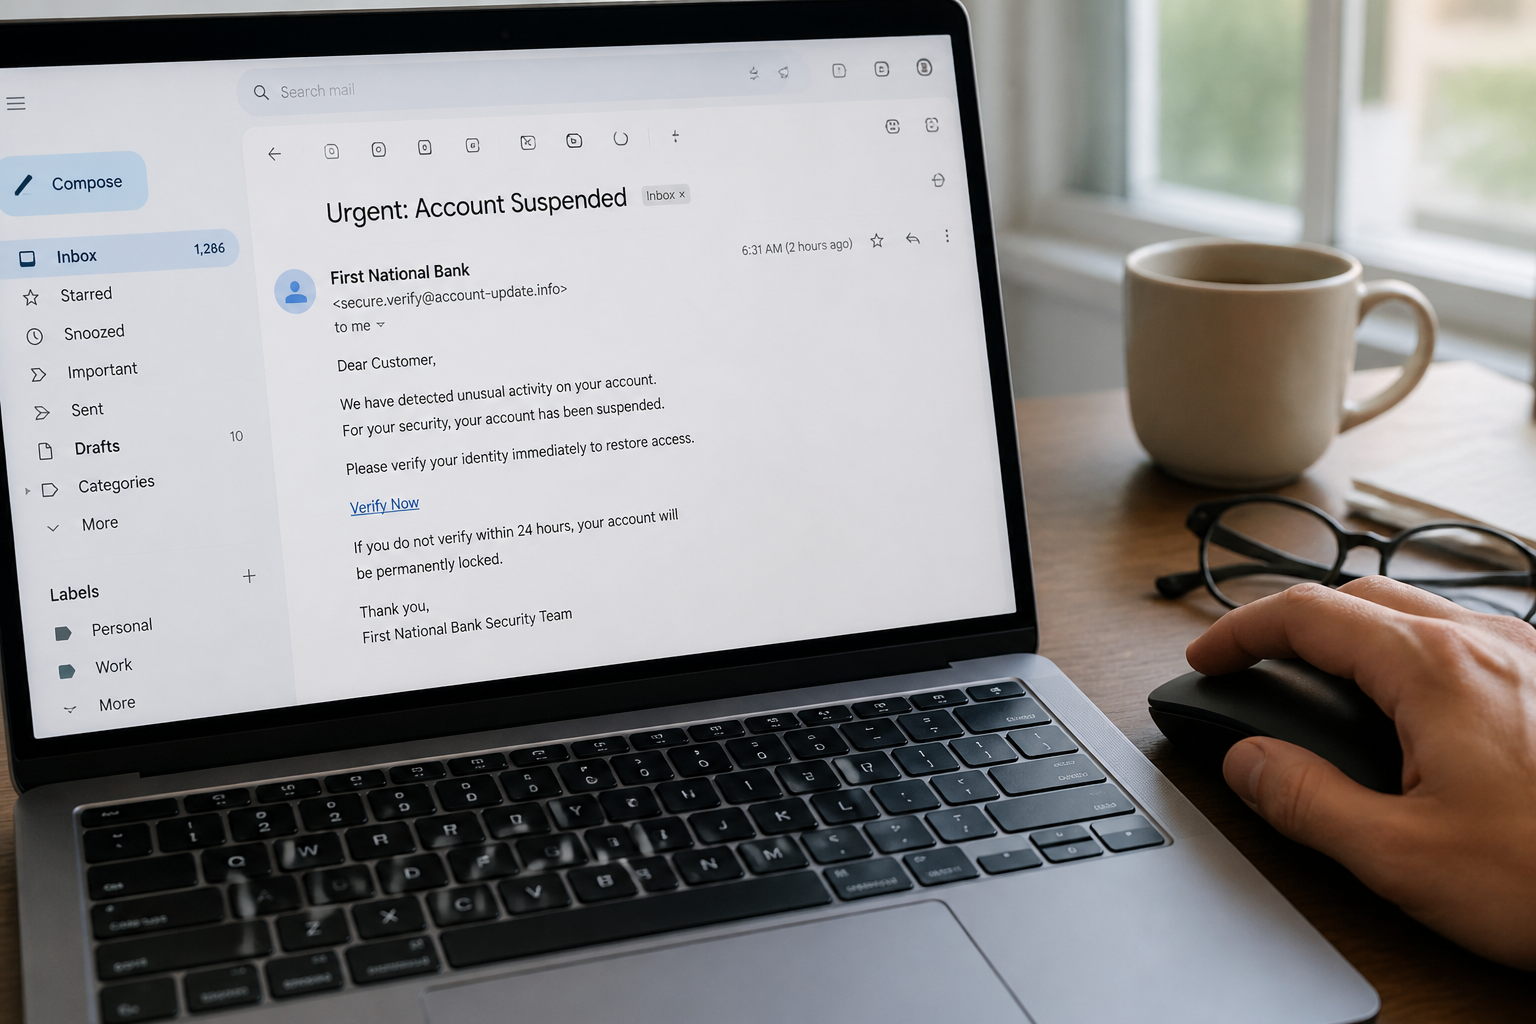
Autre piège : l'usurpation d'un proche ou d'un collègue. Une adresse peut être falsifiée pour donner l'impression que le message vient de quelqu'un que vous connaissez. Si un ami vous écrit pour vous demander de récupérer l'accès à son compte ou de payer une urgence, contactez-le par un autre canal (téléphone, SMS, message sur une autre application) avant d'agir.
Comment vérifier un lien sans cliquer ?
C'est le geste le plus simple et le plus efficace, mais beaucoup l'oublient. Avant de cliquer sur un bouton "Consulter ma facture" ou "Se connecter", placez le curseur de votre souris sur le lien sans cliquer. Une petite bulle s'affiche en bas de l'écran avec l'adresse réelle du site de destination. Si le lien affiche une suite de chiffres, un nom de domaine inconnu ou une adresse qui n'a rien à voir avec l'objet du message, ne cliquez pas. Par exemple, un mail de La Poste qui pointe vers suivi-colis-xyz.top est un piège. Cette vérification est plus difficile sur un smartphone, mais vous pouvez souvent appuyer longuement sur le lien pour voir l'URL réelle.
Ne faites pas confiance aux noms de domaine du type impots.gouvv.fr, impots.gouvfr.biz ou infocaf.org au lieu de www.caf.fr.
Pourquoi le ton du message doit vous alerter ?
Les pirates jouent sur l'urgence et la peur pour vous empêcher de réfléchir. Un objet comme "Dernier avertissement avant suspension", "Remboursement de 450€ en attente" ou "Colis bloqué en douane" cherche à provoquer une réaction immédiate. L'urgence injustifiée est un signal d'alerte classique. Prenez le temps de respirer et de vérifier.
Le manque de personnalisation est un autre indice. Un message qui commence par "Cher client", "Cher utilisateur" ou "Madame, Monsieur" sans mentionner votre nom est suspect. Votre banque, votre fournisseur d'accès ou votre assurance connaît votre identité. Les fautes d'orthographe, les accords bizarres, une ponctuation absente ou un logo légèrement pixelisé trahissent aussi une copie mal faite. Même si les outils de traduction automatique s'améliorent, ces erreurs restent fréquentes dans les campagnes de phishing massives.
Quelles sont les demandes impossibles d'un organisme sérieux ?
Aucun organisme légitime ne vous demandera par email votre code de carte bleue, vos mots de passe, vos codes d'accès ou votre numéro de sécurité sociale intégral. Une banque, une administration ou un opérateur n'a pas le droit de réclamer ces informations par courriel. Si un message vous demande de "confirmer vos coordonnées bancaires" ou de "mettre à jour votre mot de passe" en cliquant sur un lien, c'est une arnaque.
Méfiez-vous aussi des pièces jointes inattendues, même si l'expéditeur semble connu. Une facture que vous n'avez pas commandée, un document administratif que vous n'attendez pas, une photo envoyée par un contact inhabituel : n'ouvrez pas. Les pièces jointes peuvent contenir des logiciels malveillants qui infectent votre ordinateur.
Que faire si vous avez cliqué ou rempli un formulaire ?
Si vous avez entré un mot de passe ou des informations personnelles sur un site frauduleux, agissez vite. Changez immédiatement ce mot de passe sur le vrai site concerné. Activez la double authentification (2FA) si elle est disponible : même avec votre mot de passe, un pirate ne pourra pas se connecter sans le code reçu sur votre téléphone. C'est la meilleure barrière après une erreur.
Prévenez votre service informatique si c'est un compte professionnel. Signalez l'arnaque sur signal-spam.fr ou internet-signalement.gouv.fr. Contactez Info Escroqueries au 0 805 805 817 si des coordonnées bancaires ont été volées. Supprimez le message et videz la corbeille.
Les réflexes à adopter au quotidien
- Activez l'option d'avertissement contre les sites dangereux dans votre navigateur.
- Installez un antivirus et maintenez-le à jour.
- Désactivez le volet de prévisualisation des messages dans votre messagerie.
- Lisez vos emails en mode texte brut si possible : cela désactive les images et les scripts cachés.
- Utilisez un filtre anti-pourriel.
Un dernier point : même un message qui semble parfait peut être frauduleux. Les pirates perfectionnent leurs copies et utilisent parfois de vraies adresses usurpées. En cas de doute, ne cliquez jamais sur un lien depuis le message. Allez directement sur le site officiel en tapant l'adresse dans votre navigateur ou ouvrez l'application officielle sur votre smartphone. Cette simple habitude vous évitera la plupart des pièges.